Burp Suite(集成化渗透测试工具) Pro v2023.10.2.1 汉化版 [pc]
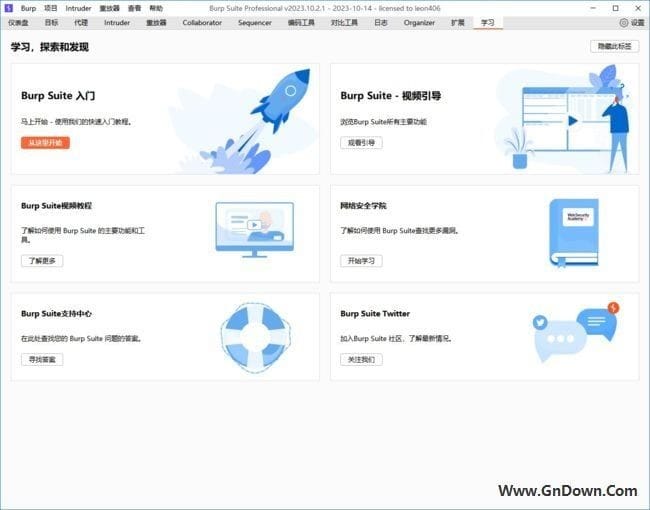
是一款常用的网络应用安全测试工具,用于发现和利用各种Web应用程序的安全漏洞。它由PortSwigger Web Security开发,被广泛应用于渗透测试、代码审计和安全研究等领域。
温馨提示:本文发布于 2023-10-15,内容可能随时间推移而失效;若遇到链接打不开、资源异常等情况,可在下方「反馈」中告诉我们,我们会尽快核实处理。
Burp Suite是一款常用的网络应用安全测试工具,用于发现和利用各种Web应用程序的安全漏洞。它由PortSwigger Web Security开发,被广泛应用于渗透测试、代码审计和安全研究等领域。
软件功能
- 代理服务器:作为一个拦截代理,可拦截和修改浏览器与服务器之间的HTTP/HTTPS请求和响应,便于分析和修改传输的数据。
- 蜘蛛爬虫:自动化地浏览网站,并收集网站的内容和结构,包括链接、表单和参数等,以获取更全面的目标信息。
- 扫描器:具备自动扫描网站,发现常见的Web应用程序漏洞,如SQL注入、跨站脚本攻击(XSS)、命令注入等,帮助发现安全隐患。
- Intruder:用于模拟恶意攻击,可对指定的目标进行暴力破解、文件包含、目录遍历等攻击行为。
- 重复器:用于重复执行某个请求,方便用户进行测试和验证。
软件特点
- 用户友好:Burp Suite的界面简洁直观,操作相对容易上手,使用户能够快速进行测试和分析。
- 插件系统:提供了丰富的插件系统,用户可以根据需要自定义和扩展Burp Suite的功能,满足个性化的需求。
- 支持HTTPS:Burp Suite支持对HTTPS的拦截和调试,用户可以对加密的HTTPS通信进行分析与修改。
- 多种工具集成:Burp Suite支持与其他常用的安全工具集成,如Nessus、Metasploit等,提高工作效率。
注意事项
- 本包不包含各种插件,插件请自己整合安装
- 为脚本执行便利,将Burpsuite原包名称统一重命名成burpsuite_pro_org.jar 存放在BurpSuite目录下,请自行核对MD5及SHA256
- 所有目录不能有中文和特殊字符,且不要重命名(包括 - * / @ # ¥ % ^ & 等特殊字符)
- 该目录下CN-JRE Burp.bat、EN-JRE Burp.bat的启动方式为免JAVA安装启动,仅能在windows下使用,且最好不要关闭CMD窗口!!!
- 如果出现选择字符错位的情况下可以右键选择 显示设置---> 缩放与布局--->更改为100%即可。
- 字符错位的情况下如不想调整缩放与布局可以在User option选项卡--->Display中--->User Interface的Font size和HTTP message display 调节字体
- (Font size和HTTP message display可以为不同值,大约在13 14 15 16号字体即可解决)
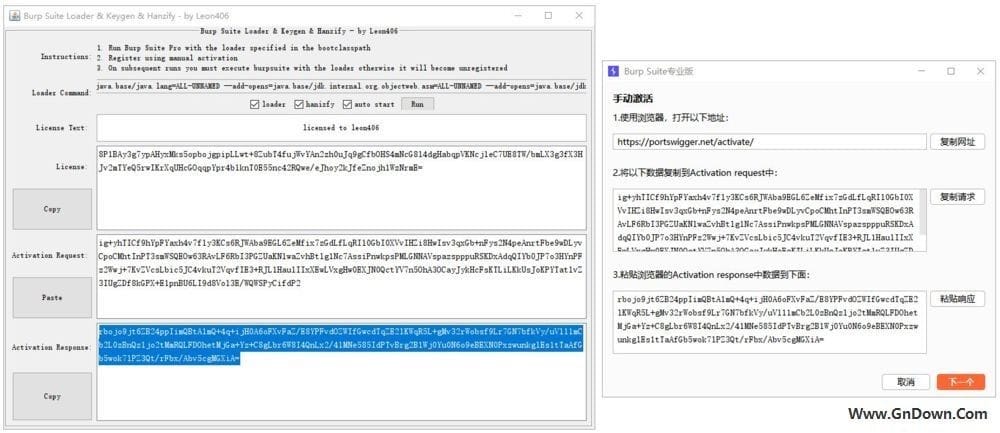
- 请先运行EN-JRE Burp.bat进行Burpsuite的注册再运行CN-JRE Burp.bat启动汉化
- VBS启动脚本为无CMD窗口启动,本质上是后台调用CN-JRE Burp.bat、EN-JRE Burp.bat两个其中一个启动脚本文件
- jre目录为openJDK的Win系统运行Java环境,可以自行更新成Win系统的其他版本。下载地址为http://jdk.java.net/archive/
说明:有关部分用户反应无法激活的问题,因为最新keygen采取的是三合一keygen+loader+汉化包的组合,大家记得勾选loader 这样就可以激活了( 手动激活,不要在线激活 ),hanizfy是汉化选项 不勾选就是英文版 第三个是一键启动 勾选后再运行burpsuitloader.jar直接按照你的设置直接运行,如果勾选后想启动激活器 直接运行start.vbs或cmd在目录下输入burpsuitloader.jar -r即可
资源下载
评论后下载
3 次下载
评论后即可下载
在下方评论区发表一条评论,即可看到全部 3 个下载地址。
下载地址经服务端校验后跳转,安全无广告
找回解锁记录