现场及实验室快速取证勘察工具 Elcomsoft Quick Triage v2.01.193
专注于从 Windows 系统中提取最具取证价值的数据,涵盖数百个来源,同时优先考虑对早期调查至关重要的工件。该工具的目标证据有助于快速回答有关系统如何使用、由谁使用、何时使用以及出于什么目的使用的关键问题。它处理来自操作系统本身以及来自各种流行应用程序
温馨提示:本文发布于 2026-07-10,内容可能随时间推移而失效;若遇到链接打不开、资源异常等情况,可在下方「反馈」中告诉我们,我们会尽快核实处理。
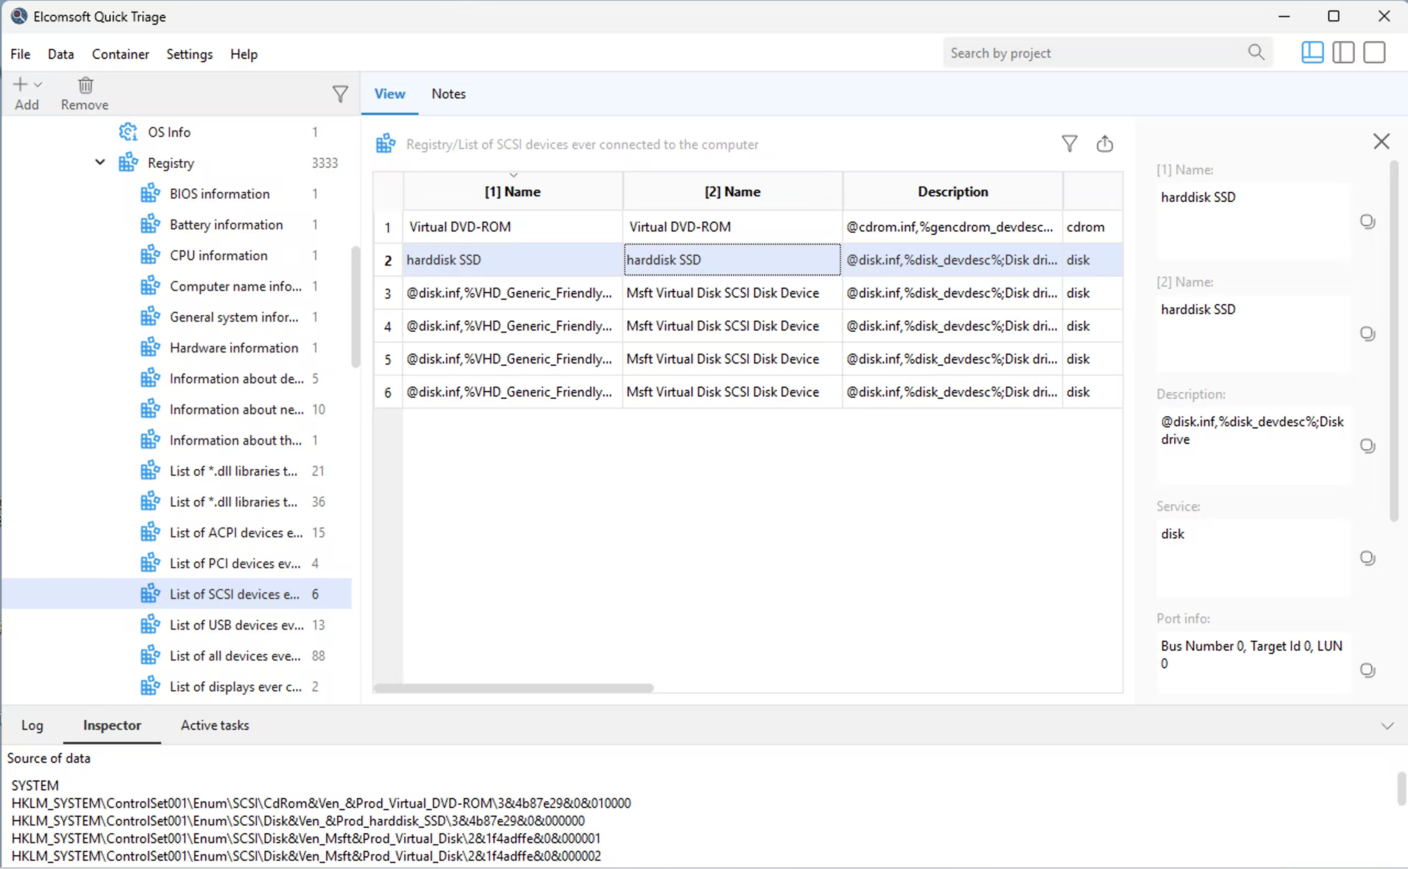 Elcomsoft Quick Triage 是一款旨在快速提取和分析目标计算机或磁盘中最重要证据的工具。它在现场操作和实验室环境中同样有效,可帮助调查人员在调查的最早阶段做出明智的决定。
Elcomsoft Quick Triage 专注于从 Windows 系统中提取最具取证价值的数据,涵盖数百个来源,同时优先考虑对早期调查至关重要的工件。该工具的目标证据有助于快速回答有关系统如何使用、由谁使用、何时使用以及出于什么目的使用的关键问题。它处理来自操作系统本身以及来自各种流行应用程序的数据,这些应用程序可能包含有关用户活动、通信、文件处理、连接设备和网络使用情况的信息。
数据和文物
借助 Elcomsoft Quick Triage,调查人员可以快速查看保存的密码、浏览历史记录和当前登录帐户的用户活动,检查同一系统上其他用户配置文件的数据,并分析已安装磁盘映像中包含的证据。该产品注重速度、相关性和易用性,而不是详尽的分析。
该工具支持数百种系统工件,使调查人员能够重建时间线和系统行为。 EQT 提取并分析 Windows 事件日志、预取、Shimcache、SRUM、任务计划程序数据、应用程序执行跟踪、崩溃报告和其他系统日志。这些工件提供了对程序启动、后台活动和整体系统使用情况的深入了解。该工具通过收集有关连接的 USB 存储设备、打印机、显示器和其他硬件的信息来帮助确定是否使用了外部设备。
Elcomsoft Quick Triage 收集并处理各种以用户为中心的证据。该工具从用户文件夹、最近文件列表、回收站内容以及反映日常用户操作的工件中提取文档和文件。它处理来自网络浏览器的数据,包括浏览历史记录、搜索查询和保存的凭据,以及来自电子邮件客户端和即时消息程序的数据。
最后,Elcomsoft Quick Triage 特别关注凭据和受保护的数据。该工具提取 Windows Vault 条目、DPAPI 相关数据、加密密钥、证书以及用户和系统凭据存储。所有文物都保存有明确的来源归属和背景,使调查人员能够快速关注最相关的证据并做出明智的决定,而无需等待全面的法医检查。
最新消息
新增功能:支持对 Chrome 和基于 Chromium 的浏览器中存储的密码进行离线解密,并具有 ABE 保护
新功能:支持具有主密码的浏览器(Yandex 浏览器以及所有基于 Gecko 的浏览器,包括 Firefox)
在下方评论区发表一条评论后,等待约 15 秒即可解锁全部 2 个下载地址,同一浏览器有效。